SwitchBot AIハブが「OpenClaw」に正式対応決定!
https://x.com/SwitchBotJapan/status/2021147134612078636?s=20
今更ながら気が付いた
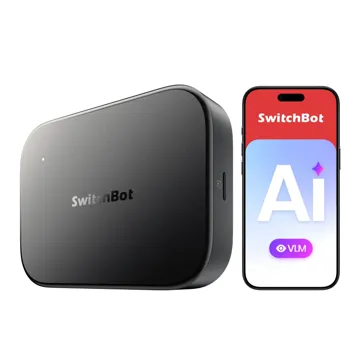
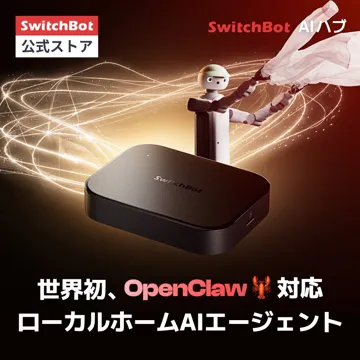
2/24のところ、Amazonも楽天も安い。公式は定価。多分またセールが来ると思うが。
OpenClawが動くのか。そりゃ内部でLinuxが動いているはずだから、動かせるはず。でも全く分からないからSwitchBot周りをそのままOpenClawに預けてしまっていいのだろうか?
公式でサポートするようだが、それは使えるようにするだけで有って、それで問題が起きるかどうかは別問題。問題が起こるような使い方はユーザーの責任。
そうは言ってもOpenClawも動かせると言われると
高機能ハブ+OpenClawサーバーと言われればそれなりに価値が出てくる?以前からセキュリティカメラ用のハブとしてはちょっと使いづらい。SwitchBotのハブとしては高すぎるし、プラスされる機能に対して価格差が苦しいとあまり工程はしてこなかったこの商品ですが、ここにきて価値が出てきたと言ってもいい。
ただ、OpenClawはかなり低スペックでも動くのは動くようだからこれでないといけない理由は無い。言うなら簡単に扱える方にメリットがあるような気がする。
でも怖いのでチャッピーに相談してみた
①AIハブはlinuxで動いていると思うが、dockerで管理するとはいえ、何か問題があった時にAIハブ自体に問題はないのか?
②SwitchBotと連携するのが前提になるような気がするが、連携イコールトークン情報を持つことになるとすると、SwitchBotのセキュリティが崩壊する気がするのだが?
③SwitchBotのように生活に根差したものをOpenClawに預けると、暴走した際に取り返しがつかない気がするのだが。
懸念、かなり筋がいいです。結論から言うと 「AIハブ上でOpenClawを動かす=便利さと引き換えに“秘密情報(トークン)と実行権限”をハブに集約する」 ので、設計次第でリスクは下げられる一方、ゼロにはなりません。公式手順を見る限り、少なくとも以下は事実として押さえておくべきです。AIハブ側で Dockerコンテナを起動してOpenClawを動かす(初回はダウンロード/更新も走る)
OpenClaw接続に Gateway Token を使う
SwitchBot機器をOpenClawから操作するには SwitchBot OpenAPI Skill を入れて、SwitchBotアカウントの Token / Secret を設定(環境変数またはチャットで入力) する
「2月末からAIハブ上でOpenClawを直接実行できる」として売り出している
この前提で、質問①〜③を“現実の事故パターン”に沿って分解して答えます。
① Linux+Dockerでも、ハブ自体が壊れたりしない?
Dockerは“隔離の助け”にはなるけど、万能な安全装置ではないです。
起きうる問題はだいたい3系統:コンテナが落ちる/固まる(可用性)
公式手順でも「コンテナが停止なら起動」「初回はダウンロード/更新」「失敗時はネットワーク確認」みたいに、コンテナ起因のトラブルは前提になってます
→ これは“ハブ故障”というより OpenClaw側の不調 で済むことが多い。
ハブのリソース圧迫(発熱・メモリ・ストレージ)
LLM自体は外部APIでも、ログやキャッシュ、スキル追加などで地味に効いてきます。
→ 対策は「スキル最小」「ログ肥大化に注意」「自動更新の挙動を把握」。
セキュリティ境界の誤解(Docker脱出/ハブ乗っ取り)
ここが本質。Dockerは“プロセス分離”であって、脆弱性があればホスト側へ影響し得ます。
→ なので「Dockerだから安全」は危険な思い込み。
実務的な落とし所(おすすめ)AIハブをゲスト用/IoT用の隔離SSID or VLANに入れる(ルータで分離)
ルータ側で 外向き通信を必要最小限 に絞る(OpenAI/API先、SwitchBot API先などだけ許可、他ブロック)
ポート開放・UPnPは切る(“セットアップURL”運用=管理画面露出の事故が怖い)
② 連携=トークンを持つ → SwitchBotのセキュリティ崩壊しない?
ここは“その通りで”、公式手順上も SwitchBot Token/Secret をOpenClaw側に渡す 形です
つまりリスクは 「SwitchBotが破られる」より「トークンが抜かれる/漏れる」 が中心になります。
さらに最近のトレンドとして、OpenClawのようなAIエージェント設定(APIキーやトークンが入る設定ファイル類)が 情報窃取マルウェアの“うまい獲物”になり始めている という報道も出ています。
(これはPC上のOpenClawの話が中心ですが、「秘密情報が設定として置かれる」構造が同じなので、AIハブでも同種の発想で警戒すべきです)
崩壊させないための現実策トークンを“最小権限”で渡す:
可能なら「生活の中核(鍵・施錠・給湯・火)」をSwitchBot連携から外す(後述③)
トークンは“漏れた前提”で回せる運用にする:
いつでも失効/再発行できるようにして、漏洩時の被害を限定する(SwitchBot側の手順に従い再設定)
AIハブの物理・ネットワーク境界を強化:
家のLANに入ってる時点で “ホームの要” なので、Wi-Fiの強度(WPA2/3、強パス)+分離が効きます
③ 生活に根差したものをOpenClawに預けると、暴走が怖い
ここは「AIが間違う」よりも “スキル(実行権限)を持った自律エージェント”の設計ミス が怖いです。
対策の基本は 「許可リスト」「二段階確認」「被害上限」 の3つ。
許可リスト(できることを狭く)まずは 照明・エアコン・センサー通知 みたいに、最悪でも取り返しがつく領域だけに限定
鍵(スマートロック)、シャッター、給湯、火気系 は最初から渡さない(事故コストが高すぎる)
二段階確認(危険操作は“人間の承認”)「解錠して」→ “確認コード/合言葉/二重確認”が無いなら実装するまで使わない
もしOpenClaw側に“確認フロー”が用意されていないなら、少なくとも運用で
危険系コマンドを禁止ワード化(例:unlock / 解錠 / 開けて をブロック)する発想
被害上限(暴走しても大事故にならない)物理側で フェイルセーフ(手動復帰、元栓、ブレーカー、鍵の物理キー等)を必ず残す
ルータ側で 夜間はAIハブの外向き通信を止める など“時間帯制限”も効きます
いちばん大事な判断基準
あなたの③の感覚が正しくて、「取り返しがつかない機器を“自律実行できる権限”で繋ぐ」 のが一番危ないです。
なので最初の導入は、OpenClaw:提案・通知・状況要約(読む/まとめる)中心
実行:低リスク機器だけ(照明/温度など)
高リスク(鍵・火・水):人間の明示承認ができるまで封印
が現実的です。
まとめ
SwitchBotをOpenClawに使わせるかどうかと言う判断と、AIハブでOpenClawを実行するかどうかは似て非なるもので、個人的には後者はそこまで悪くないのではないかと思う。
AIハブは結構高いが、OpenClaw用のサーバーになるというのであれば選択肢としては無いことは無い。ただ、SwitchBotをOpenClawに接続するかと言われるとちょっとそれは怖い。
SwitchBot公式ページ
クーポン「AF-4903」で5%引き(アフィリエイトクーポンになりますのでご協力お願いします)
割引の詳しい仕組みに関してはこちらのページを参照ください。
大きいセールがある場合はAmazonもしくは楽天から購入するとお得です。
買い物情報はこちらからご確認ください。気分で紹介しています。
アリエクのクーポン情報もまとめています。こちらをご覧ください。
当ページにはアフィリエイトリンクを含む場合があります。